Servicios
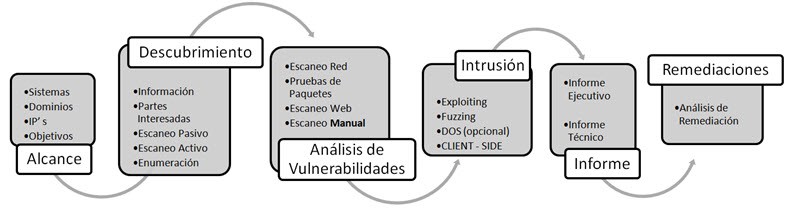
Ciberseguridad Ofensiva (Ethical Hacking & Pentesting)
Exploramos y detectamos las vulnerabilidades de la infraestructura en tu organización desde el punto de vista del atacante antes de que sean detectadas por cibercriminales.
Ciberseguridad Defensiva
Defendemos tu organización de manera proactiva, trabajando en la mejora continua, detectando patrones de comportamiento que salen de lo común tanto a nivel de sistemas y aplicaciones como de usuarios.
Hardening
Mejora continua de sistemas y recursos, aplicando ciberseguridad defensiva, ofensiva y buenas prácticas.
La gran mayoría de las organizaciones tienen una gran dependencia de los sistemas TIC. Dada la creciente cantidad de amenazas y de cumplimientos normativos, se hace necesaria la figura del CISO.
Como parte de nuestros servicios de consultoría, CISO as a Service es la respuesta para planificar tu estrategia de defensa ante actuales y futuras amenazas a un costo reducido mientras que el equipo de TI de su empresa se concentra en otros asuntos.
La oferta de soluciones Cloud, el rápido avance de las tecnologías, el acotado presupuesto para contar con un área de TI que se encargue de la infraestructura tecnológica interna pueden ser factores a considerar para contratar un servicio externalizado.
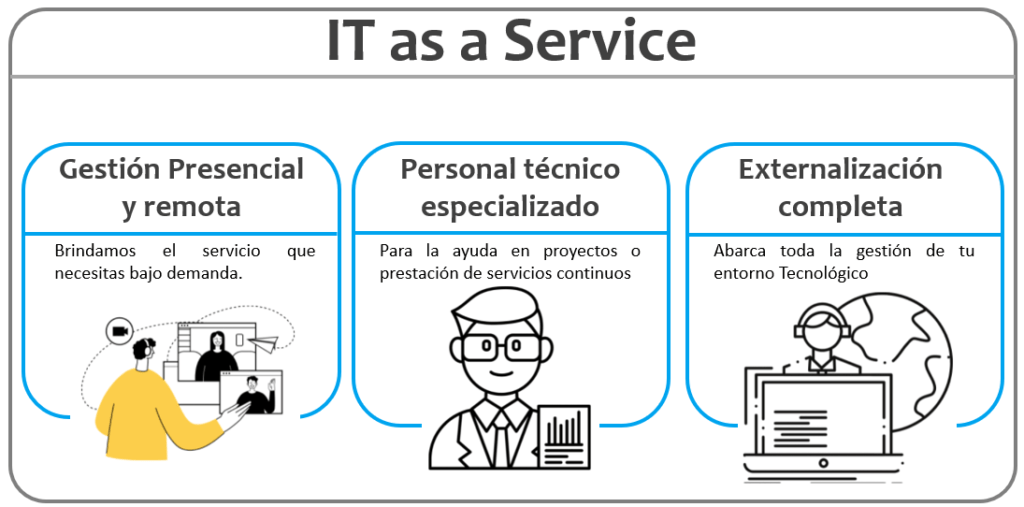
Este servicio cuenta con consultoría y asesorías adecuadas de análisis de tus requerimientos internos y planear una estrategia de solución e implementación a medida y bajo demanda.
¿Necesitas ayuda en la toma de decisiones?
Nuestro servicio enfocado a la consultoría, apoyo y análisis desde un punto de vista transversal y externo con un equipo multidisciplinario que complementará tu opinión con las sugerencias necesarias para que lleves a cabo tu proyecto.
Los cibercriminales toman la ventaja del factor humano como vector de ataque para vulnerar recursos personales y corporativos. Ante esto, como sociedad estamos muy atrasados en concientización en ciberseguridad, siendo un atractivo target para cibercriminales.
Un buen programa de concientización tiene la finalidad de modificar la conducta del factor humano, adaptando su comportamiento a las circunstancias reales, tomando en cuenta y basándonos en la ciber higiene como marco de referencia de buenas prácticas.
Concientizar a una persona implica hacerle tomar conciencia de un asunto determinado, mostrarle una verdad a través del diálogo y hacerle reflexionar sobre un asunto concreto. Una persona se conciencia de algo cuando se ha mentalizado de ello, es decir, cuando es consciente de las consecuencias que tienen sus actos
En Silver Hat, contamos con programas de concientización en ciberseguridad, apoyados con programas de marcas líderes a nivel mundial en protección personal y corporativa.
Chile, es uno de los países con la más baja alfabetización digital en la región, estando muy por debajo de los estándares internacionales que exige la OCDE.
La alfabetización digital es la capacidad de una persona para realizar diferentes tareas en un ambiente digital. Esta definición genérica engloba muchos matices ya que incluiría la habilidad para localizar, investigar y analizar información usando la tecnología, así como ser capaces de elaborar contenidos y diseñar propuestas a través de medios digitales. La alfabetización digital debe entenderse no sólo como un medio sino también como una nueva forma de comunicación y de creación y comprensión de la información.
En Silver Hat, contamos con entrenamientos enfocados en:
- Capacitación y adopción de nuevas tecnologías
- Trabajo colaborativo
- Alfabetización digital para niños, adultos y adultos mayores.
- Charlas en ciberseguridad.
Metodologías
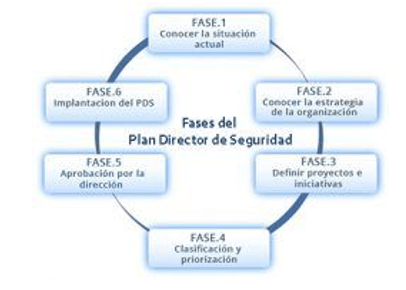
En Silver Hat trabajamos tu proyecto bajo un Plan Director de Ciberseguridad, el cual agrupa todas las ideas, todos los proyectos y todas las mejoras en ciberseguridad tomando en cuenta activos de software, de hardware, humanos, personales y empresariales, determinando el riesgo asociado a cada uno priorizando según criticidad y presupuesto para implementar estas mejoras en un período razonable de tiempo (de 1 a 3 años). Un Plan director de ciberseguridad cuenta con una estructura cíclica enfocado a la actualización y proyección de la mejora constante.
Marcos de Trabajo
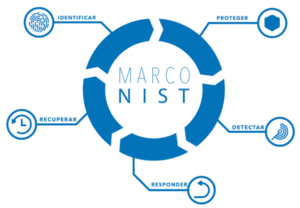
- NIST Cyber Security Framework
Evaluamos el nivel de madurez de tu empresa y la capacidad de resiliencia que esta tiene para abordar eventos críticos, teniendo como arma la proactividad.
- ISO/IEC 27001
En la actualidad, las empresas se enfrentan a muchos riesgos e inseguridades procedentes de focos diversos. Esto quiere decir que los activos de información de las empresas, uno de sus valores más importantes, se encuentran ligados o asociados a riesgos y amenazas que explotan una amplia tipología de vulnerabilidades.
La seguridad de estos activos de información está en función de la correcta gestión de una serie de factores como: la capacidad, la elaboración de un plan de contingencia frente a los incidentes, el análisis de riesgos, las competencias, el grado de involucración de la Dirección, las inversiones en seguridad y el grado de
implementación de controles.
La norma ISO 27001 es una solución de mejora continua en base a la cual puede desarrollarse un Sistema de Gestión de Seguridad de la Información (SGSI) que permita evaluar todo tipo de riesgos o amenazas susceptibles de poner en peligro la información de una organización tanto propia como datos de terceros. Por otro lado, también permite establecer los controles y estrategias más adecuadas para eliminar o minimizar dichos peligros.